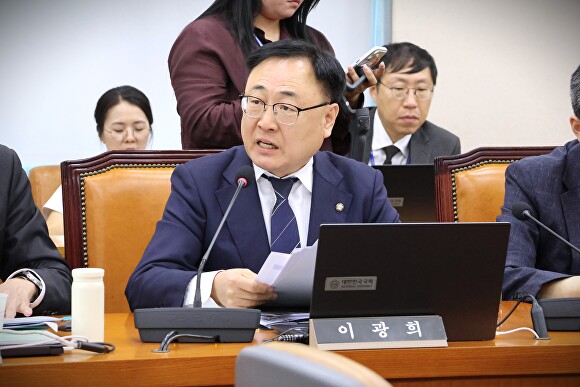
[아이뉴스24 이용민 기자] 더불어민주당 이광희 국회의원(충북 청주서원)은 6일 열린 행정안전부 국정감사에서 한국지역정보개발원(KLID)의 웹메일 해킹 사태와 관련해, 8년 전 도입 당시 제거됐어야 할 취약 프로그램이 방치되면서 대규모 정보 유출로 이어진 뼈아픈 보안 부실을 집중 추궁했다.
우정민 원장은 이날 “최초 구축 시 제거돼야 할 취약 프로그램이 존재했고, 이번 사고의 경로로 악용됐다”고 인정했다.
해당 프로그램은 OTP(일회용 비밀번호) 없이 아이디와 비밀번호만으로 접근할 수 있었다.
개발원은 자체 점검이 아닌 보안당국의 통보를 받고서야 조사에 나선 것으로 확인됐다.
웹메일이 상용 패키지 소프트웨어인 만큼 같은 제품을 쓰는 다른 기관도 위험에 노출됐을 가능성이 있다.
이광희 의원은 “유출된 자료가 다른 기관을 공격하는 수단으로 쓰일 수 있다는 점이 가장 우려스럽다”며 시스템 관련 자료를 주고받은 기관에 대한 통보와 조치 여부를 따져 물었다.
웹메일 시스템은 사업비 1억원 미만의 소규모 사업이라 감리 대상은 아니었지만, 관련 지침에서는 안전성 확보를 위해 법정 대상이 아니어도 감리를 할 수 있도록 하고 있다.
이광희 의원은 “감리 비용 대비 효과가 낮다는 것이 면책 사유가 될 수 없다”며 “구축 때 놓치고 준공 때 놓치고 유지보수와 정기 보안점검에서도 놓친 것 아니냐. 8년이면 한 번쯤은 발견됐어야 한다”고 지적했다.
한국지역정보개발원은 지난해 개인정보보호 실태점검에서 100점을 받았고, 정보보안 관리 실태점검에서도 2022년부터 2026년까지 매년 90점대를 기록했다.
지난해 공개된 프랙(Phrack) 보고서에서 개발원 도메인 이메일이 피싱 표적으로 쓰인 흔적이 드러나는 등 사전 경고도 있었다.
유출 규모는 현재까지 6020명의 이메일 주소 또는 성명과 653개 파일(약 7GB)로 추정되며, 최종 규모는 확정되지 않았다.
이광희 의원은 ”구축부터 사고까지 전 과정의 사후검증과 별도 감리·전문 보안진단을 받지 않은 시스템을 전수점검이 필요하다“며 ”행정안전부 차원에서도 실태점검이 실제 취약점을 찾아내는지 점검 체계를 개선해야 한다“고 밝혔다.
/청주=이용민 기자(min54659304@inews24.com)