[아이뉴스24 김현동 기자] 한성숙 국무총리가 정부와 공공기관이 갖고 있으면서 운영하지 않거나 방치한 웹사이트부터 폐쇄하라고 지시했다. 정보 유출 사고가 보안이 취약한 곳에서 터지는 만큼 관리되지 않는 접점부터 없애라는 주문이다. 한 총리는 AI가 해킹에 광범위하게 쓰이는 상황에서 정부의 대응방식을 전면 개편해야 한다고 강조했다. 한 총리는 중기부 장관이던 지난 6월, '모두의 창업' 플랫폼이 AI 자동수집에 뚫리는 사고를 직접 겪었다.
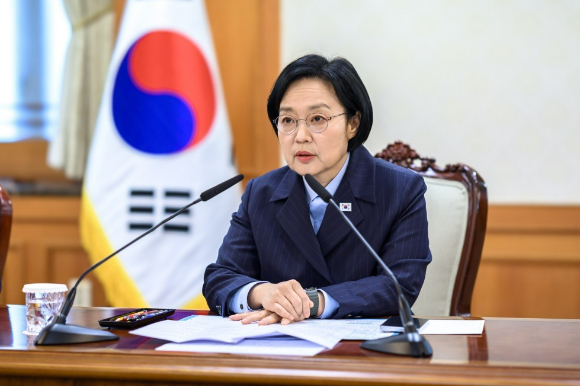
한 총리는 6일 오전 8시30분 정부서울청사에서 '금융·공공기관 개인정보 유출 대응 관계장관회의'를 소집해 주재했다. 최근 금융기관의 고객정보 유출과 공공기관의 직원 정보 노출 사고가 잇따르자 부처별 대응 상황을 점검하는 자리였다. 회의는 1시간 동안 진행됐다.
한 총리가 짚은 건 정부 스스로의 관리 공백이다. 운영을 멈춘 웹사이트도 서버와 데이터가 남아 있으면 공격 통로가 될 수 있다. 관리 주체가 사라진 채 보안 업데이트가 끊긴 사이트가 해킹의 출발점이 될 수 있다는 판단으로 풀이된다. 다만 보도자료에는 정리 대상 웹사이트의 규모나 시한이 담기지 않았다.
분야별 보안 거버넌스 개편·인증체계도 다시 본다
한 총리는 정보보안 거버넌스 개편도 검토하라고 지시했다. 지금 정보보안 체계는 금융·의료·교육 등 분야별로 나뉘어 있다. 한 총리는 이 체계의 대응 역량을 점검하고, AI 활성화와 클라우드 보편화 같은 환경 변화에 맞게 개편하는 방안을 검토하라고 했다.
개인정보보호위원회가 추진 중인 개인정보보호 인증체계의 적정성도 검토 대상에 올랐다. 인증 제도가 실제 사고를 막는 데 제 역할을 하고 있는지 따져보라는 주문으로 관측된다.
금융위원회에는 이번 정보 유출의 범위와 원인을 철저히 분석해 대책을 마련하라고 지시했다. 고객 보호와 피해 보상이 제대로 이행되는지 감독하라고 했다. 보안 점검은 전 금융권으로 신속히 확대하라고 했다. 산업계와 공공기관에는 추가 유출을 막기 위해 자체 예방활동을 강화하고 긴급 점검하라고 지시했다.
경찰청에는 관계기관과 협조해 모든 역량을 집중해 해킹 세력을 신속히 수사하라고 지시했다. SNS 등에서 정보 유출과 관련한 가짜정보가 퍼지는 데 대해서는 침해 조사 결과를 국민에게 신속하고 선제적으로 알리라고 당부했다.
회의에는 과학기술정보통신부, 행정안전부, 기후에너지환경부, 금융위, 개보위, 경찰청, 국가정보원, 국가AI전략위원회 등이 참석했다.
'모두의 창업' 사고는 한 총리가 총리 후보자로 지명된 지 1주일여 만에 일어났다. 당시 한 총리는 중소벤처기업부 장관직을 유지하고 있었다.
중기부에 따르면 지난 6월15일 오전 9시 모두의 창업 합격자 5000명의 프로필이 공개된 직후 비공개 정보에 대한 접근 시도가 있었다. 중기부는 같은 날 오후 3시께 플랫폼 이용자 문의로 이를 알았고, 오후 4시께 접근 경로를 차단했다. 다음 날에는 비공개 이메일로 AI 솔루션 업체의 홍보 메일을 받았다는 민원이 들어왔다. 9개 IP를 통해 이메일 주소와 아이디어 요약, 심사평이 유출됐다. 중기부는 6월16일 오후 6시 '외부 AI 기반 자동 수집 시도'를 막는 보안 기능을 추가했다.
한 총리는 6월21일 "정부를 믿고 창업에 도전해 준 여러분들의 신뢰를 지켜드리지 못했다"며 "장관으로서 책임을 통감한다"고 사과했다. 다만 장관이 유출 사실을 보고받은 건 사고 이틀 뒤인 17일 오후였다. 공식 사과까지는 그 뒤로도 며칠이 더 걸려 대응이 늦었다는 지적을 받았다.
이날 회의에서 한 총리가 'AI가 해킹에 광범위하게 활용되는 상황'을 첫머리에 놓은 것도 이 경험과 무관하지 않은 것으로 풀이된다.
/김현동 기자(citizenk@inews24.com)