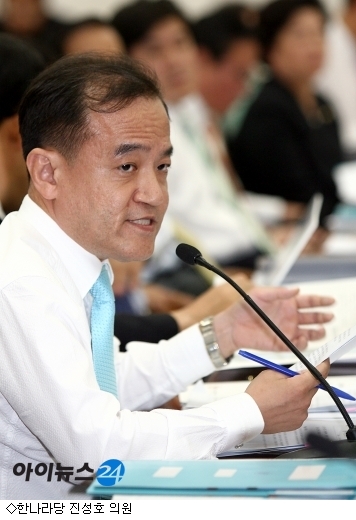
[채송무기자] 지난 4일 청와대 등 주요 국가기관들이 디도스 공격을 받아 논란이 된 가운데 한나라당 진성호 의원이 정보통신망 이용촉진 및 정보보호 등에 관한 법률 일부 개정안을 발의해 이목이 집중됐다.
정 의원이 발의한 개정안은 현재 사이버 침해로부터 주요 정보통신서비스 사업자를 보호하기 위해 도입된 안전진단 제도가 디도스 공격 등에 무방비로 노출되면서 실질적인 안전 진단 효과가 없다는 지적에 따라 이를 폐지하는 대신 안전 진단 대상자들이 정보보호 관리체계 인증을 의무적으로 받도록 하는 것이다.
또, 이용자가 특정 기업의 서비스를 받고자 할 때 정보보호관리체계 수준을 사전에 확인하기 위해 정보 보호 관리 등급 부여 규정을 신설했고, 정보통신 서비스 제공자가 새로 정보통신망을 구축하거나 정보통신서비스를 하고자 하는 경우, 계획 또는 설계 단계부터 정보보호를 고려하도록 하는 '정보보호사전 점검' 규정을 신설했다.
이와 함께 진 의원은 현행 법률에서 안전진단 대상자나 정보 보호 관리 체계 인증을 받은 기업의 경우 보안장비 구축 등 보호체계는 유지하고 있으나, 체계적 사후관리가 이루어지지 못하고 있는 실정을 감안해 일정 규모 이상의 정보통신서비스사업자는 효율적 정보보호관리를 유지할 수 있도록 임원급에 해당하는 정보보호책임자를 지정하게 했다.
진 의원은 "이번 DDoS 공격 사례에서 보았듯이 인터넷 침해사고는 날로 고도화·지능화되어 가고 있는데 현행 제도는 최소한의 보호조치만을 규정하고 있다"면서 "실질적인 개인의 정보보호 확립을 위해서는 관공서 및 기업이 정보보호에 대한 체계적인 관리와 지원이 이뤄져야 한다"고 법 개정의 취지를 밝혔다.
/채송무기자 dedanhi@inews24.com